Zettl-Schabath, Fischer, Strotmann — Angriffsziel Infrastruktur
Im Oktober wurden in 700 französischen Supermärkten die Kühltruhen warm. Ein Abend über verwundbare Netze, Menschen, die auf Links klicken, und die Frage, ob es den Cyberkrieg wirklich gibt.
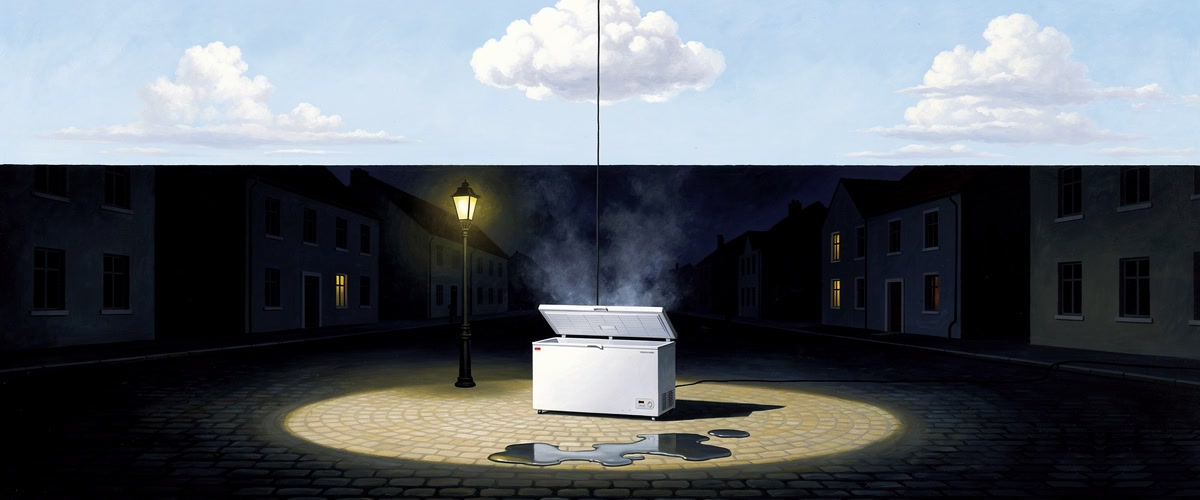
René Magritte — glatte, stille Ölmalerei im Geist von L'Empire des lumières: unten eine nächtliche Straße mit einer einzigen Laterne, oben ein heller Taghimmel. Mitten auf dem Pflaster steht eine gewöhnliche Supermarkt-Tiefkühltruhe, der Deckel offen, Dampf steigt auf, das Schmelzwasser bildet eine Pfütze. Aus ihrem Rücken läuft ein dünnes schwarzes Kabel senkrecht hinauf und verschwindet in einer Wolke. Kein Mensch weit und breit, und doch wird die Truhe warm. Magritte, weil er gewöhnliche Dinge so ruhig malte, dass das Unheimliche erst beim zweiten Blick kommt, und weil der Angriff des Oktobers genau so aussah: ein Alltagsgegenstand, gesteuert von irgendwo, das man nicht sieht, buchstäblich aus der Cloud. Eine vom Generator gesetzte Pseudo-Signatur unten rechts ist überdeckt.
Prompt: Wide 1200x500 panoramic banner, oil painting in the manner of René Magritte, smooth flat brushwork, crisp surreal clarity, calm deadpan stillness. Scene in the spirit of 'The Empire of Light': a quiet empty street at night with dark houses and a single glowing street lamp, but above it a bright pale-blue daytime sky with soft white cumulus clouds. In the middle of the street stands one ordinary white supermarket chest freezer, alone, its lid slightly open; a faint mist rises from it and a small puddle of meltwater spreads on the cobblestones beneath it. From the back of the freezer a single thin black cable rises straight up into the sky and disappears inside one of the white clouds. No people. Mood: an ordinary object quietly controlled from somewhere unseen. No text, no letters, no logos, no brand names, no signature, painterly, not photorealistic.
Im Oktober wurden in 700 französischen Supermärkten die Kühltruhen warm, ferngesteuert, und Paris macht dafür die iranischen Revolutionsgarden verantwortlich. Sechs Tage vor dieser Zuschreibung saßen im Hamburger KörberForum eine Cyber-Bedrohungsanalystin, ein Netzwerkforscher und der IT-Chef des Technischen Hilfswerks und sprachen darüber, wie verwundbar Strom, Wasser und Netze sind. Was dabei herauskommt, ist unspektakulärer als jede Schlagzeile: Die meisten Angriffe beginnen mit einem Klick, die beste Verteidigung ist ein Backup, und die größte Lücke ist die Bequemlichkeit. Dagegen steht Manuel Atug, der 2022 sagte, der Cyberkrieg sei vor allem eine Powerpoint-Folie, der Krieg in der Ukraine werde mit Bomben geführt. Am Ende des Abends sagt die Analystin fast dasselbe. Die Kühltruhen fragen, ob beide trotzdem etwas übersehen.
Quelle: Angriffsziel Infrastruktur (2026) — Körber-Stiftung, Reihe Hamburger Horizonte (mit dem Hamburg Institute for Advanced Study und der Universität Hamburg), KörberForum Hamburg, 03.11.2026 (veröffentlicht 04.11.), 107 Min. inkl. Publikumsfragen Gegenstimme: Keynote: Krieg in Ukraine — Bomben statt Cyber — Manuel Atug, DiVOC Bridging Bubbles 3 (Chaos Computer Club), April 2022, 51 Min. (media.ccc.de, CC BY 4.0) Anlass: ntv, 09.11.2026: Paris — Revolutionsgarden für Kühlanlagen-Angriffe verantwortlich
Kerstin Zettl-Schabath — Politikwissenschaftlerin, Senior Cyber Threat Intelligence Analyst bei der Deutschen Cyber-Sicherheitsorganisation (DCSO) in Berlin, einem Unternehmen, das deutsche Firmen vor Cyberangriffen schützt. Vorher arbeitete sie an der Universität Heidelberg im Projekt European Repository of Cyber Incidents (EuRepoC). Für ihre Dissertation über Cyber-Proxys, Hacker, die für oder im Auftrag von Staaten handeln, erhielt sie 2023 den Deutschen Studienpreis der Körber-Stiftung (2. Preis, Sozialwissenschaften); das Buch heißt Staatliche Cyberkonflikte (2023). Die Moderation stellt sie als Expertin für Attribution vor, die Zuordnung von Angriffen zu Tätern. siehe DenkerVita
Mathias Fischer — seit 2021 Professor für Rechnernetze an der Universität Hamburg, vorher unter anderem am International Computer Science Institute in Berkeley, an der TU Darmstadt und als Juniorprofessor in Münster. Er forscht zu Netzwerksicherheit, Angriffserkennung und zur Sicherheit kritischer Infrastrukturen, also dazu, wie man Systeme so baut, dass ein Einbruch nicht gleich das ganze Netz erfasst. Er nennt sich selbst „den Techie in der Runde“. siehe DenkerVita
Volker Strotmann — Diplom-Informatiker, seit 1993 beim Technischen Hilfswerk, dort Chief Information Officer und Leiter des Digitalisierungs- und IT-Dienstleistungszentrums. Langjährig war er Abteilungsleiter Einsatz und 2021 bei der Flut im Ahrtal vor Ort. Er kennt die Technik und den Schlamm. siehe DenkerVita
Moderation: Eva Wolfangel, Journalistin und Autorin (Ein falscher Klick), schreibt seit Jahren über Cybersicherheit, KI und Technikethik und bringt eigene Recherchen in die Runde.
Gegenstimme: Manuel Atug („HonkHase“) — Gründer und Sprecher der unabhängigen AG KRITIS, die 2018 aus dem Umfeld des Chaos Communication Congress entstand und das Konzept eines ehrenamtlichen Cyber-Hilfswerks vorantreibt; beruflich Prüfer für kritische Infrastrukturen bei einem Sicherheitsunternehmen. 2023 erhielt er mit der AG KRITIS den For..Net Award der TU München. siehe DenkerVita
Der Anlass: warme Kühltruhen
In den Nächten vom 11. auf den 13. Oktober stieg in mehr als 700 französischen Supermärkten die Temperatur in Kühlregalen und Tiefkühltruhen, bis die Ware verdarb; in mindestens fünfzehn Fällen brach Feuer aus. Niemand war eingebrochen. Die Steuerungen hingen am Internet, viele davon alte, nie aktualisierte Software der Hersteller Danfoss und Dixell, und jemand hatte sie aus der Ferne hochgeregelt. Am 9. November nannte der französische Außenminister Jean-Noël Barrot das den „ersten groß angelegten Cyberangriff zu Sabotagezwecken auf dem nationalen Hoheitsgebiet“ und schrieb ihn einer Einheit namens Shahid Kaveh zu, die dem Elektronik- und Cyberkommando der iranischen Revolutionsgarden angegliedert ist. Der iranische Botschafter wurde einbestellt, europäische Sanktionen angekündigt. Am selben Tag beantragte die Pariser Staatsanwaltschaft internationale Haftbefehle gegen den Chef der Einheit und zwei Stellvertreter und nannte Indizien: die typische Vorgehensweise, Farsi, IP-Adressen, die in den Iran führen (ntv, 09.11.2026; Le Monde, 09.11.2026).
In der Nacht zum 2. November folgte eine zweite Welle, diesmal in vielen Ländern zugleich: Belgien, Luxemburg, Schweden, auch Deutschland, wo in einem Edeka im niederbayerischen Reisbach die Kühlanlagen auf 50 Grad hochgeheizt wurden (heise, 03.11.2026). In Frankreich traf es die Kühlung der Blutbank. Wer hinter dieser zweiten Welle steht, ist offen. Eine prorussische Gruppe hat sie für sich beansprucht, ohne einen Beleg vorzulegen, die Zuschreibung an Iran gilt nur für den Oktober. Die deutschen Fälle liegen beim Gemeinsamen Abwehrzentrum Hybrid, die Behörden haben sich auf keinen Täter festgelegt.
Das Panel in Hamburg fand sechs Tage vor dieser Zuschreibung statt, die Kühltruhen kommen darin nicht vor. Trotzdem beschreibt es den Fall fast vollständig, nur unter anderen Namen: Wechselrichter statt Kühlregale, Attribution, die Wochen dauert, und die Frage, was nach dem Satz „Es war Iran“ eigentlich passieren soll.
Die Wurzel: Systeme, die niemand mehr überblickt
11:36 — Wolfangel fragt zum Auftakt nach der größten Herausforderung, und Fischer antwortet mit einem Wort: Komplexität. Daraus ergebe sich alles andere.
„Heutige Software ist viel zu komplex, ne? Wenn man Standard-Windows hernimmt, dann hat ein Standard-Windows 40 Millionen Zeilen Quellcode. Niemand bei Microsoft kann 40 Millionen Zeilen Quellcode überblicken.“ — Fischer 11:36
Im Gespräch — 11:36
Darum gibt es jede Woche Updates. Dazu kommen Altlasten: Das Internet läuft auf Protokollen aus den 1980ern, „und da hat niemand an Sicherheit gedacht“, weil es keine Cyberkriminalität gab 12:22. Programme hängen an Bibliotheken, die an anderen Bibliotheken hängen, und viele Organisationen wissen nicht, welche Software sie einsetzen, worauf sie beruht und woher ihre Hersteller kommen.
Bei Zettl-Schabath ist es die andere Seite derselben Unübersichtlichkeit, die Angreifer. Staaten spionieren seit jeher in kritischen Infrastrukturen. Was die Sicherheitsleute in den Unternehmen täglich beschäftigt, sei aber Erpressung mit Ransomware. Und die Grenze zwischen beiden verschwimmt: Staatliche und kriminelle Gruppen nutzen dieselben Werkzeuge, teils arbeiten sie zusammen 14:38. Wer seit fünf Monaten unbemerkt im eigenen Netz sitzt, weiß man oft nicht. Für die reine Abwehr sei das egal, sagt sie, für die Frage, was der Eindringling mit den Daten vorhat, nicht.
Strotmann nennt ein drittes Wort: Resilienz. Das THW schaut derzeit vor allem darauf, wovon es abhängt, auch von einzelnen Menschen, die bestimmte Dinge als Einzige können, und was noch läuft, wenn eine dieser Abhängigkeiten wegfällt 15:25. Corona war für ihn als Katastrophenschützer ein „richtiger Lernerfolg“. Er erinnert daran, dass die länderübergreifende Krisenübung LÜKEX schon 2007 eine Pandemie durchgespielt hatte, mit einer tödlicheren Krankheit als Corona 16:57. Zettl-Schabath widerspricht beim Blick nach draußen: International sei man heute schlechter vorbereitet als vor der Pandemie, weil Kooperation und Frühwarnung weggebrochen seien, etwa durch die Kürzung der US-Entwicklungshilfe 24:30.
Wer war es? Die drei Stufen der Attribution
21:27 — Hier ist Zettl-Schabath in ihrem Fach. Attribution heißt Verantwortungszuweisung, und sie fängt mit einer unbequemen Vorfrage an: War es überhaupt ein Angriff, oder hat jemand einen Fehler gemacht? Dann trennt sie drei Ebenen. Die technische findet eine IP-Adresse und vielleicht ein Land. Damit weiß man noch nicht, ob dort ein Offizier des chinesischen Ministeriums für Staatssicherheit saß, der sich nachts als Krimineller etwas dazuverdient, oder ob der Angriff staatlich angeordnet war 22:13. Die politische ist der Satz einer Regierung. Die rechtliche braucht gerichtsfeste Beweise.
Zwischen der ersten und der zweiten Stufe kann viel Zeit liegen. Beim Bundestags-Hack 2015 habe es „vier oder fünf Jahre“ gedauert, bis die Bundesregierung ihn offiziell zuschrieb, obwohl die technische Zuordnung viel früher stand 22:59. Sie verteidigt die Politik trotzdem, man solle nicht jeder Mutmaßung hinterherspringen. Und dann stellt sie die Frage, die am Ende jeder Attribution steht:
„… stellt sich hin und dann sagt, es war Russland, dann ist ja die Frage, so what, was passiert denn jetzt? Und dann erwartet man ja eigentlich als Bürger, dass auch irgendwas passiert.“ — Zettl-Schabath 23:45
Im Gespräch — 23:45
Als Beispiel nennt sie den Anschlagsversuch am Flughafen Leipzig, nach dem es Sanktionen gab und das Russische Haus in Berlin geschlossen wurde (gekündigt wurde der Vertrag über das Russische Haus, geschlossen das Generalkonsulat in Bonn, EU-Listungen wurden vorgeschlagen siehe Faktencheck).
Frankreich hat die Kühltruhen nach etwa vier Wochen einem Staat zugeschrieben, und zwar in einer Woche, in der Washington entscheidet, ob es die Luftangriffe auf Iran wieder aufnimmt. Wird eine Attribution glaubwürdiger, wenn sie schnell kommt, oder verdächtiger, wenn sie politisch so gut passt? Und woran könnte ein Bürger, der die technischen Belege nie sieht, das eine vom anderen unterscheiden?
Die drei Stufen sind das Nützlichste, was man aus diesem Abend mitnehmen kann, weil sie Nachrichten lesbarer machen. Paris ist am 9. November über die politische Stufe hinausgegangen: Neben dem Satz des Ministers stehen Haftbefehlsanträge und öffentlich genannte Indizien, also der Anfang der rechtlichen Attribution. Die US-Behörden sprechen vorsichtiger von der „Handschrift iranischer Cybermethoden“, während die Ermittlungen laufen. Lehrreich ist die zweite Welle vom November. Schlagzeilen sprachen bald von „den Kühlschrank-Angriffen“, als wäre es ein Täter, dabei ist für sie bis heute niemand belegt. Wer die Stufen kennt, fragt bei jeder Zuschreibung: Für welchen Angriff gilt sie, und auf welcher Stufe steht sie?
Der Mensch: schwächstes Glied oder letzter Meister?
26:01 — Wolfangel fragt, ob die Verantwortung immer mehr beim Einzelnen landet: Vorräte anlegen, nicht auf den Link in der Phishing-Mail klicken. Fischer antwortet mit einem Satz und seiner Einschränkung:
„Der Mensch ist ganz oft das schwächste Glied in der Kette, auch wenn es um Cybersecurity geht. Aber leider sind unsere Systeme auch so gebaut, dass es den Angreifern an der Stelle zu einfach machen.“ — Fischer 26:01
Im Gespräch — 26:01
Er belegt das mit Banken. Die schulen ihre Leute verpflichtend, und doch sind die Klickraten auf Test-Phishing-Mails „immer konstant hoch, egal was man tut“ 27:32. Er gesteht, dass er selbst regelmäßig auf die Test-Mails seiner Universität hereinfällt. Seine Folgerung: Eine Organisation lässt sich nicht wie eine Burg mit Graben und Mauer schützen, sie muss „in der Tiefe“ verteidigt werden, sodass ein einzelner kompromittierter Rechner nicht das ganze Haus verschlüsselt.
Strotmann widerspricht, „nicht inhaltlich“, aber im Gewicht 28:18. Er hat beim THW einmal HTML in E-Mails verboten, es gab „ein Wahnsinnsgeschrei“, und er musste es wieder einschaltbar machen. Würde man auf bunte Mails mit Bildchen und Links verzichten, wäre das Netz viel sicherer. Und trotzdem:
„Der Mensch ist der zentrale Faktor nach wie vor für mich, den wir ertüchtigen müssen, den wir unterstützen müssen, den wir auch befähigen müssen, dass er auch Meister, Meisterin dessen bleibt, was er dort bedient.“ — Strotmann 29:04
Im Gespräch — 29:04
Sein Beispiel ist die eigene Küche. Er hat einen ganzen Abend gebraucht, um den neuen Geräten beizubringen, nicht ins WLAN zu gehen 32:09. Alles ist so gebaut, dass der einfachste Weg ins Netz führt. Man darf sich für den Komfort entscheiden, sagt er, man muss nur wissen, was man tut, und man muss die Wahl haben.
Wie viel die einfachen Dinge tragen, zeigt Fischer an zwei Fällen aus derselben Zeit. Die Hamburger Hochschule für Angewandte Wissenschaften wurde 2022 von Ransomware getroffen, kurz nach Weihnachten, als niemand im Büro war. Der Einstieg kam über Phishing (Phishing ist in der Aufarbeitung der Hochschule nur vermutet siehe Faktencheck), die Angreifer arbeiteten sich monatelang vor, löschten die Backups und verschlüsselten den Rest; nach Fischers Worten war die Hochschule danach „mindestens ein Jahr lang“ nicht mehr arbeitsfähig (einzelne Systeme fielen so lange aus, Lehre und Prüfungen liefen mit Notlösungen weiter siehe Faktencheck) 35:09. Zur selben Zeit traf es eine Arztpraxis in Hessen, in der seine Mutter als Arzthelferin arbeitet. Man hatte ihnen einmal gesagt: jeden Tag ein Backup auf zwei Festplatten, eine nehmt ihr mit nach Hause. Nach drei Tagen lief alles wieder 35:54. Wolfangel nennt das „gesunden Menschenverstand“, und im Lauf des Abends kehrt die „kleine tapfere Arztpraxis“ als Maßstab immer wieder.
Zettl-Schabath fügt hinzu, warum Schulungen allein nicht reichen: Die Angreifer lernen mit. Bei einer Technik namens ClickFix erscheint auf einer gehackten Webseite eine Fehlermeldung samt Anleitung, welche Tastenkombination das Problem behebt. Wer ihr folgt, führt den Schadcode selbst aus 37:24. Die Masche nutzt aus, dass man ein Problem lieber selbst löst, als beim IT-Helpdesk zuzugeben, dass man irgendwo draufgeklickt hat. Sie verlangt darum alles zugleich: Gesetze wie den Cyber Resilience Act, die Hersteller haften lassen, und Käufer, die beim Elektromarkt nicht nur auf Preis und Bequemlichkeit schauen 39:42.
Die Arztpraxis hat gewonnen, weil jemand ihr eine Regel gegeben hat, die sie verstand. Warum ist die wirksamste Sicherheit oft die, die man einem Menschen in einem Satz erklären kann, und was folgt daraus für Systeme, deren Sicherheit niemand mehr in einem Satz erklären kann?
Kleine kritische Infrastruktur
29:50 — Hier bringt die Moderatorin eine eigene Recherche ein. Ein in Deutschland weit verbreiteter chinesischer Hersteller von Wechselrichtern für Solaranlagen hatte eine Sicherheitslücke, über die man alle seine Geräte im Land hätte abschalten können, mit der Gefahr eines flächendeckenden Stromausfalls. Gefunden hatte sie ein ethischer Hacker. Danach fragten Wolfangel viele Bekannte, woran sie erkennen, ob ihr Wechselrichter aus China kommt, und ob er dann noch funktioniert, wenn man ihn vom Netz trennt. „Muss ich dafür nicht eigentlich Hacker sein?“
Fischer antwortet mit dem Gedanken, der für die Kühltruhen der wichtigste des Abends ist:
„… für Wechselrichter gibt es das beispielsweise nicht, und Wechselrichter sind eigentlich eine kleine kritische Infrastruktur, ne? Also viele Wechselrichter zusammengenommen sind eine große kritische Infrastruktur.“ — Fischer 34:24
Im Gespräch — 34:24
Das Gesetz verpflichtet Kraftwerke und Wasserwerke, ihre Anlagen zu überwachen. Ein Hersteller, der einen großen Teil des Marktes beliefert und seine Geräte aus der Ferne steuern kann, ist de facto auch kritische Infrastruktur und wird doch nicht so behandelt. Strotmann ergänzt, dass man bei Solaranlagen oft gar keine Wahl hat: Das Gerät muss offen sein, damit der Hersteller Patches einspielen und steuern kann 33:39. Zettl-Schabath rät, im Zweifel keine Geräte aus China zu kaufen, aus Sicherheits- und aus geopolitischen Gründen, und betont zugleich, dass chinesische Produkte nicht die einzigen mit Schwachstellen sind 40:27.
Man setzt in Fischers Satz für „Wechselrichter“ das Wort „Kühlanlage“ ein und hat den Oktober. Kein einzelnes Kühlregal ist kritisch. 700 Supermärkte, deren Kühlung über dieselbe Fernwartung läuft, sind es, zumindest für die Lebensmittelversorgung einer Region und für das Vertrauen in sie. Der Angriff brauchte keine Bombe und keinen Agenten vor Ort, nur einen Zugang über alte, nie aktualisierte Steuerungssoftware, den es aus Gründen der Bequemlichkeit gab. Das ist die eigentliche Lehre. Die Verwundbarkeit liegt dort, wo eine Gesellschaft viele kleine Dinge an einen Draht gehängt hat, ohne sie zusammen als Ganzes zu denken.
Souveränität und Gewohnheit
41:13 — Von den Wechselrichtern ist es nur ein Schritt zur digitalen Souveränität. Zettl-Schabath erzählt von der Debatte in Baden-Württemberg, ob die Polizei Software von Palantir einsetzen soll, einem US-Unternehmen, dessen Führung Donald Trump nahesteht. Sie verstehe nicht, warum man sich dafür entscheide, wo es europäische Lösungen gebe, und auch nicht, warum Nachrichtendienste mit Google zusammenarbeiten, während überall Souveränität beschworen wird 42:43. Als Gründe vermutet sie Lock-in-Effekte, Lobbyismus und die Rücksicht auf die USA als Bündnispartner.
Fischer wird nüchtern: „Digitale Souveränität kostet Geld und sie kann auch weh tun“ 43:28. Die US-Dienste funktionierten einfach gut. An seiner Universität koste die offene Arbeitsumgebung openDesk nach seinem Wissen etwa das Vierfache dessen, was Microsoft verlangt, und man könne sich denken, wie die Entscheidung ausfällt 44:13. Später spitzt er zu: „Ich glaube, der Zug ist abgefahren“ 51:51. Chips kommen aus Asien, Software aus den USA, in der KI hält allenfalls ein französisches Startup mit. Man müsse sich entscheiden, „welchen Tod man sterben will“, und ansonsten wissen, was die Geräte im eigenen Haus gerade tun.
Strotmann bringt die Erfahrung von 35 Jahren mit. Das THW setzte in den 1990ern zehn Jahre lang keine Microsoft-Produkte ein, zufällig, und er bekam „Prügel“ dafür, dass man mit WordPerfect statt Word arbeitete 44:59. Was er beschreibt, ist ein Druck von unten: Jede Abteilung will die Software, die sie kennt. Und dann sagt er einen Satz, der ehrlicher ist als viele Strategiepapiere:
„Also die Tatsache, dass Google und Microsoft oder auch Oracle uns über Nacht abschalten können, war uns lange egal. Das wussten wir, es war uns egal.“ — Strotmann 46:29
Im Gespräch — 46:29
Man habe die Amerikaner über Jahrzehnte nicht als Gegner gesehen. Zettl-Schabath zieht die Linie zum russischen Gas, das man ebenfalls gern nahm, bis 2022 klar wurde, dass sich die politische Wirklichkeit längst verändert hatte 48:47. In der Fragerunde nennt Strotmann den Mechanismus, über den eine solche Abhängigkeit am schnellsten greifen würde: Lizenzen, die beim Hochfahren „nach Hause telefonieren“. Antwortet der Lizenzserver nicht, startet die Software nicht, „dann ist Schicht im Karton“ 99:08. Das gelte auch für Open-Source-Produkte, hinter denen ein solches Lizenzmodell steht. Die Telekom, sagt er, lege ihre Unternehmensdaten nicht in eine amerikanische Cloud, „die sind ja nicht wahnsinnig“.
Strotmann sagt über die Abhängigkeit: Wir wussten es, es war uns egal. Was müsste geschehen, damit „es war uns egal“ nicht erst nach dem Schaden ausgesprochen wird, wie beim Gas? Und ist Bequemlichkeit hier ein Charakterfehler oder eine vernünftige Rechnung, solange der Partner verlässlich ist?
KI: ein Turbo für beide Seiten
60:16 — Kurz vor der Fragerunde kommt Wolfangel auf den „Elefanten im Raum“. Die Zeit zwischen dem Bekanntwerden einer Lücke und ihrer Ausnutzung sei extrem geschrumpft, zuletzt bei einer Lücke in PHP. Strotmann: „Das ist ein Turbo.“ Für das Finden von Schwachstellen und das Schreiben von Patches ebenso wie für den Angriff. Weniger beherrschbar werde es, weil die Zeit zum Entscheiden schwinde. Eigentlich müsste man jeden Patch vorher testen, aber dafür hat niemand mehr Zeit, und jeder Patch kann selbst neue Fehler bringen 61:48. Das THW nahm seine Internetauftritte für ein paar Stunden vom Netz, bis sie gepatcht waren.
Zettl-Schabath bremst. Die Kurve der tatsächlich ausgenutzten Lücken halte „in keinster Weise Schritt“ mit der Kurve der gefundenen 63:18. Und eines der größten Einfallstore brauche gar keine Lücke: gestohlene Zugangsdaten, die man im Netz kauft, „da brauche ich auch kein KI dafür“ 64:05. Bei jeder Schlagzeile über KI-Angriffe solle man in den Bericht schauen, wofür die Angreifer KI wirklich genutzt haben. Auch Kriminelle experimentierten noch, „und manchmal geht es einfach trotzdem schief“.
Fischer erzählt, was bei PHP geschah. Die Schwachstellen waren seit zwei Jahren bekannt, aber niemand hatte einen Weg gefunden, sie auszunutzen, darum hatte man sie nicht dringend behoben. Dann habe ein Sprachmodell, „in dem Fall Claude von Anthropic“, den Exploit gefunden (gefunden haben ihn Forscher der Firma Calif mit OpenAIs GPT-5.6 Sol und unabhängig davon Wiz mit Gemini 4 Argon siehe Faktencheck) 65:37. Für ihn ist das ein Lehrstück über technische Schulden, und er schließt mit einer Asymmetrie:
„Also im Prinzip haben die Angreifer, zumindest wenn es um Schwachstellen geht, da einen kleinen Vorteil. Es ist einfacher, was zu finden als irgendwie sicheren Code zu schreiben.“ — Fischer 66:23
Im Gespräch — 66:23
Er zitiert die BSI-Präsidentin Claudia Plattner, die sinngemäß sagt, die Qualität sei nicht neu, man müsse nur schneller werden und endlich die lange bekannten Lücken schließen. „Wenn es so einfach wäre, schneller zu werden“, antwortet Wolfangel.
Fischer schreibt den PHP-Fund Claude zu, und es waren andere Modelle. Für eine Note, die mit Claude geschrieben wird, ist das ein guter Anlass zur Vorsicht in beide Richtungen: Der Fehler zeigt, wie schnell sich im Lärm um KI-Modelle die Namen vertauschen, auch bei einem Fachmann auf dem Podium. An seiner Asymmetrie ändert er nichts. Ein Modell, das in Code Fehler findet, findet sie für den, der es fragt, für den Verteidiger wie für den Angreifer, und hier fanden es zuerst die Verteidiger, die die Lücke abgestimmt schließen ließen. Bemerkenswert bleibt, was die Geschichte über die Menschen sagt. Eine ähnliche Schwachstelle war schon 2024 aufgefallen und blieb liegen, weil sie niemandem gefährlich schien. Erst als jemand zeigte, dass sie es war, wurde gehandelt. Das ist dasselbe Muster wie beim Gas und bei den Lizenzservern.
Strom, Wasser und das, woran keiner denkt
70:11 — Eine Zuhörerin lenkt den Blick auf die physischen Angriffe: Leipzig, der Berliner Stromausfall vom Jahresbeginn, der Nord-Stream-Prozess. Strotmann sagt, Prävention sei Sache des Bundesamts für Bevölkerungsschutz, das THW komme, „wenn es passiert ist“. Die physische Infrastruktur sei zum Teil älter als die IT und darum nicht besser. Als Beispiel nennt er den Stromausfall, den eine Abschaltung beim Überführen eines Schiffes der Meyer Werft im November 2006 auslöste, mit Ausfällen in halb Europa, und das Ahrtal, wo Strom-, Telefon- und Abwasserleitungen entlang desselben Flusses lagen und gemeinsam zerstört wurden 70:56. Über die Drohne am Flughafen Leipzig sagt er, das sei „nun wirklich zu erwarten“ gewesen, er habe nicht verstanden, warum man sie nicht erkannt habe.
Gefragt, was im Notfall am meisten fehlt, nennt er zuerst Information, noch vor Wasser: Betrifft es mein Haus, meine Straße, mein Land? Darum ein UKW-Radio mit Batterien 72:27. Dann denkt er an die, die man vergisst: wer seinen Blutzucker mit dem Handy misst, braucht eine Powerbank. Wer sich selbst die ersten Tage versorgen kann, lässt den Helfern Zeit für die Verletzten 73:58. Und es gibt das Thema, das alle vergessen: Ohne Wasser gibt es kein Abwasser, und das wird sehr schnell ein hygienisches Problem. „Ein Hochhaus, was kein Wasser mehr hat, können Sie nur noch evakuieren“ 75:29.
Auf die Frage, ob nicht eine einzige Bombe an einer Fernleitung genüge, um alles zusammenbrechen zu lassen, antwortet Strotmann überraschend zuversichtlich. Das alte, hierarchische Netz mit wenigen Großkraftwerken sei leicht zu treffen gewesen. Das neue, in das an allen Ecken Wind und Sonne einspeisen, sei schwer zu steuern, aber „unterm Strich vielleicht sogar resilienter“ 93:48. Angreifbar bleibe es, über Wechselrichter, Trassen und zentrale Umspannwerke. Fischer geht weiter: Die Lösung seien Microgrids, Inseln aus lokalen Erzeugern und Verbrauchern, die sich selbst versorgen, wenn sie vom Rest getrennt werden. Die Ukraine habe das im Krieg lernen müssen, in Deutschland sehe er den gegenläufigen Trend zu großen, zentralen Gaskraftwerken 95:18.
Gibt es den Cyberkrieg?
81:30 — Aus dem Livestream kommt die Frage, ob man für den Cyberkrieg nicht Regeln und Abrüstung verhandeln müsste wie für ABC-Waffen. Zettl-Schabath erzählt, dass das bei den Vereinten Nationen seit über zwanzig Jahren versucht wird, in kleinen Expertengruppen von etwa zwanzig Staaten. Um 2013 habe man sich darauf verständigt, dass das Völkerrecht auch im Cyberraum gilt, „war tatsächlich ein Durchbruch“ 82:16. Offen sei bis heute, wo die roten Linien liegen, etwa welcher Angriff den NATO-Bündnisfall auslösen würde. Schon die Begriffe trennen die Blöcke: Die liberalen Demokratien sprechen von Cybersicherheit, die Autokratien lieber von Informationssicherheit, weil sie darunter auch unliebsame Meinungen fassen wollen 83:48.
Dann rückt sie das Wort selbst zurecht:
„Ob man überhaupt von Cyberkrieg sprechen kann, ist für mich auch immer so ein bisschen fragwürdig. Aus meiner Sicht sollte man eher von Cyberoperationen im Rahmen von bestehenden konventionellen Kriegen sprechen.“ — Zettl-Schabath 83:48
Im Gespräch — 83:48
Mit diesem Gedanken schließt sie auch den Abend. Die Ukraine wurde ab 2022 dafür gelobt, wie gut sie russischen Cyberangriffen standhielt, aber diese Abwehr hatte sie seit 2014 aufgebaut, mit amerikanischen und europäischen Partnern 103:40. Im Januar 2022 habe es Beobachter gegeben, die meinten, Putin könne die Ukraine mit Cyberangriffen einnehmen. Gezeigt habe sich das Gegenteil:
„… dass es dann einfach in den meisten Fällen sehr viel effektiver, kostengünstiger, erfolgsversprechender ist, wenn man wirklich physische Effekte, physische Zerstörung hervorrufen will, das mit einer Bombe und vor allen Dingen natürlich mit Drohnen jetzt zu machen, als mit ausgeklügelten Cyberangriffen.“ — Zettl-Schabath 104:26
Im Gespräch — 104:26
„Schönes oder auch nicht so schönes Schlusswort“, sagt Wolfangel, und versucht noch einen Rest Optimismus: Man sehe an der Ukraine auch, was alles weiter funktioniert, wenn es sein muss.
Die Gegenstimme: Manuel Atug, „Bomben statt Cyber“ (2022)
Ein Vortrag aus dem zweiten Kriegsmonat, gehalten aus dem Urlaub, aufgezeichnet für eine Online-Konferenz des Chaos Computer Club. Die automatische Abschrift ist schlecht, darum hier überwiegend in eigenen Worten; die Zitate stammen aus Atugs Ankündigungstext oder sind am Ton gut verständlich.
Der Cyberwar auf der Folie
3:50 — Atug beginnt, wie er sagt, „professionell angepisst“. Jahrelang sei der Cyberwar auf bunten Powerpoint-Folien beschworen worden, von Militärberatern, Wirtschaftsprüfern, der Rüstungsindustrie und den „ethisch früh falsch abgebogenen“ Anbietern von Sicherheitsprodukten. In seinem Ankündigungstext steht die Gegenrechnung: „Putin hat hingegen primär Waffen, Bomben und Raketen nach Ukraine geschickt und damit ‚konservative und klassische' kinetische Wirkmittel eingesetzt.“ Was man an Cyberangriffen gesehen habe, seien verunstaltete Webseiten, DDoS-Angriffe, die er eine „digitale Sitzblockade“ nennt, und Datenlecks. Gezielte, lang anhaltende Ausfälle von Kommunikation, Wasser oder Strom durch Hacker: „Mangelware, zum Glück.“ (kurze, von Hackern verursachte Stromausfälle gab es in der Ukraine 2015 und 2016 siehe Faktencheck) Was die Kraftwerke und Wasserwerke der Ukraine zerstöre, seien Bomben und Raketen 6:55.
Die eine große Ausnahme dient ihm als Beleg für seine eigentliche These. Der Angriff auf das Satellitennetz KA-SAT zu Kriegsbeginn sollte ukrainisches Militär und Polizei treffen, legte die eigentlichen Ziele aber wohl nur kurz lahm. Als Kollateralschaden fielen Zehntausende Satellitenmodems in ganz Europa aus, darunter die Fernwartung von 5.800 Windkraftanlagen, und in Deutschland die Satelliten-Rückfallverbindung von Einsatzleitwagen der Feuerwehr, des THW und der Polizei 4:38. Kurz gestört, lange repariert: Der Austausch der Modems dauerte Wochen.
Was ein echter Angriff kostet
7:41 — Wie aufwendig ein gezielter, lang wirkender Angriff auf eine Anlage ist, zeigt Atug an Stuxnet, das 2010 die Urananreicherung im iranischen Natanz sabotierte. Dafür brauchte es jahrelange Aufklärung mit den Mitteln amerikanischer und israelischer Nachrichtendienste, genaue Kenntnis der Steuerungstechnik, offenbar einen Nachbau der Anlage und einen Menschen vor Ort, der den USB-Stick einsteckte. Und selbst ein gelungener digitaler Angriff auf eine Gasleitung scheitert, wenn dort ein mechanisches Überdruckventil sitzt 8:27. Die Ingenieure der Anlagensicherheit seien die „unbekannten Helden“, denn „Prävention, liebe Leute, ist halt nicht sexy“.
„Leute, wir leben immer noch nicht in Hollywood, wo man fünf Minuten auf der Tastatur umklimpert und der Ladebalken auf hundert Prozent geht.“ — Atug 10:00
Im Gespräch — 10:00
Realistisch seien dagegen die Kollateralschäden, die niemand vorher berechnen kann: NotPetya, das 2017 gegen die Ukraine gerichtet war und um die Welt lief 45:54. Darum hält er den „Hackback“, den digitalen Gegenschlag, für eine gefährliche Illusion. Wer ein fremdes System angreift, kann nie garantieren, alles unter Kontrolle zu haben 29:52. In der Fragerunde erwähnt er Industroyer2, den Versuch im April 2022, das ukrainische Stromnetz digital zu sabotieren. Auch er scheiterte 45:06.
Was stattdessen hilft: das Langweilige
16:51 — Der Cyberraum ist für Atug durchaus ein Kriegsschauplatz, aber einer der Propaganda, Spionage und Informationskriegsführung, also der alten Mittel auf einem neuen Feld 13:48. Gegen Ausfälle helfe das, was niemand gern macht: Backups, die man auch einmal zurückgespielt hat, dokumentierte Prozesse, der IT-Grundschutz des BSI, den „alle kennen, aber keiner komplett umsetzen will“. Und Menschen, die Systeme wieder aufstellen, wenn sie umfallen. Für den großen Ausfall schlägt die AG KRITIS ein Cyber-Hilfswerk vor, gedacht wie das THW: Ehrenamtliche mit Wissen über Industriesteuerung, Sicherheitsforscherinnen, Rentner aus den Leitständen der Versorger, die im Ernstfall helfen 17:37. Das Konzept stehe im Koalitionsvertrag von 2021, sagt er (dort steht nur, das THW solle seine Kompetenzen in der Cyberhilfe erweitern siehe Faktencheck). Seine Gegenformel: die Zusammenarbeit von Bevölkerungsschutz und IT-Sicherheit, physische und Cyber-Resilienz zusammen 13:03.
Am Ende des Vortrags steht dennoch eine Forderung, die über das Langweilige hinausgeht: eine digitale Rüstungskontrolle, wie man sie für Atomwaffen versucht hat, auch für die zurückgehaltenen Sicherheitslücken, die Staaten horten und die ihnen gestohlen werden können 49:43.
Atug hat für den Krieg recht behalten, und Zettl-Schabath bestätigt es viereinhalb Jahre später fast wörtlich: Wer zerstören will, nimmt die Drohne. Die Kühltruhen passen trotzdem nicht ganz in dieses Bild, und zwar gerade, weil sie so klein sind. Es gab keine Toten und keinen Stromausfall, wohl aber in mindestens fünfzehn Märkten Feuer. Es gab verdorbene Ware in über 700 Märkten, ein Land, das sich verwundbar fühlte, und einen Staat, der im Krieg mit den USA steht und nun vorgeführt hat, dass er weit hinter der Front etwas bewirken kann. Dafür ist der Cyberangriff gemacht: nicht als Waffe, die Kriege entscheidet, sondern als Druckmittel für den Raum, in dem keine Bomben fallen, billig, aus der Ferne und so lange abstreitbar, bis eine Regierung den Satz „es war Iran“ sagt. Das ist weniger, als die Folien versprachen, und mehr, als „Bomben statt Cyber“ vermuten ließ. Beide Antworten haben am Ende dasselbe Rezept, die Arztpraxis und das Überdruckventil: Dinge so bauen, dass ein Eingriff aus der Ferne nicht reicht.
Die Truhen wurden warm, weil sie mit dem Internet verbunden waren, und sie waren verbunden, weil das Wartung billiger macht. Wer hätte entscheiden müssen, dass eine Kühltruhe im Supermarkt zur kritischen Infrastruktur gehört: der Händler, der Hersteller, der Gesetzgeber? Und wer trägt den Schaden, solange es niemand tut?
Publikumsfragen
Die Moderatorin nimmt Fragen aus dem Saal und, über eine Mitarbeiterin, aus dem Livestream; mehrere Fragen kommen gebündelt.
Müsste es nicht viel mehr Beratungsstellen geben für Menschen, die Fehler vermeiden wollen, aber nicht das Wissen dazu haben? 67:09 — Zettl-Schabath: Es gibt sie, das Problem sei, dass kaum jemand davon weiß. Sie nennt die Cybersicherheitsagentur Baden-Württemberg, wobei Strukturen in jedem Bundesland auch Verantwortung verwischen können, die Verbraucherzentralen und das Material des BSI. Fischer erinnert an die Arztpraxis: Mit einem vernünftigen Backup, etwas Vorsicht und einem Virenschutz müsse man als Privatperson nicht viel fürchten 68:41.
Und die physischen Angriffe, Leipzig, Berlin, Nord Stream? 69:26 — Strotmann über alte Netze, gebündelte Leitungen und Resilienz, siehe oben. Danach Wolfangels Nachfrage, was im Einsatz am meisten fehlt: Information, Vorräte, Strom für Hilfsmittel.
Wie genau schauen die Behörden den Betreibern auf die Finger, und wie lange laufen Wasserpumpen ohne Strom? 74:44 — Strotmann empfiehlt ein „Grünbuch“ zum Blackout, das Abgeordnete aller damaligen Fraktionen angestoßen hätten (vier von fünf Fraktionen, herausgegeben 2008 vom Zukunftsforum Öffentliche Sicherheit, kein Bundestagsdokument siehe Faktencheck), und warnt vor dem vergessenen Abwasser. Beim neuen NIS-2-Gesetz hätten viele Betreiber dafür gesorgt, nicht darunter zu fallen, weil es Geld koste, und zugleich müsse man an die Wettbewerbsfähigkeit des Mittelstands denken 76:14. Zettl-Schabath ergänzt, beim KRITIS-Dachgesetz, das die physische Sicherheit regelt, fehle nach ihrem Wissen noch die Verordnung, die festlegt, wer überhaupt darunter fällt. NIS-2-Beratung sei längst eine eigene Industrie 77:45.
Aus dem Livestream: Lassen sich 180 öffentlich bekannte Rechenzentren schützen? Sind unsere Daten bei Behörden sicher? Brauchen wir Abrüstung für den Cyberkrieg? 78:30 — Fischer: Ein Rechenzentrum per Cyberangriff ganz vom Netz zu nehmen, sei seines Wissens noch nicht gelungen (ein dänischer Hoster fiel 2023 durch Ransomware vollständig aus siehe Faktencheck), physisch sei es eher verwundbar, wie der Brand eines ganzen Rechenzentrums in Frankreich gezeigt habe; die meisten seien doppelt angebunden, „dann müssten halt zwei Bagger vorfahren“ 80:45. Zur Abrüstung Zettl-Schabath, siehe oben. Zu den Daten Strotmann: Behörden müssen kritische Personaldaten in Deutschland speichern. Dann, „ohne meine Uniform“: Die meisten geben auf dem eigenen Smartphone ohnehin alles frei und bezahlen kostenlose Dienste mit ihren Daten 85:19.
Schießen wir uns mit Datenschutz und Pseudonymen nicht selbst ins Knie, wenn wir Angreifer finden wollen? Warum gibt es im Internet keine Klarnamen? 86:51 — Fischer: Eine Klarnamenpflicht verlangte eine umfassende Identifizierungsinfrastruktur, in autokratischen Händen „der feuchte Albtraum der Stasi“ 89:11. Datenschutz werde oft als Ausrede vorgeschoben; wer frage und den Zweck nenne, dürfe sammeln. Wo er wirklich bremse: Die Verkehrsdaten am Sensor seiner Universität, betrieben von der DCSO, dürfen im Normalfall nur sieben Tage gespeichert werden. Ein Angriff wie an der HAW, der sich über Monate zieht, lasse sich so nicht rekonstruieren; nach dem Angriff habe man auf 30 Tage verlängert, auch das reiche nicht 91:28.
Genügt nicht eine Bombe an einer Nord-Süd-Trasse, und alles bricht zusammen? 92:14 — Strotmann und Fischer über das dezentrale Netz und Microgrids, siehe oben. Fischer schließt mit einem Scherz über den Süden, den man im Notfall „mal abtrennen“ könne.
Warum sollte Open Source eigentlich besser sein? 96:03 — Fischer: Weil man damit schon etwas hat, das funktioniert, das man prüfen und anpassen kann, mit einer Gemeinschaft dahinter; ebenso wichtig seien offene Standards, gegen die sich große Anbieter sperrten, etwa beim Dokumentformat 96:48. Strotmann: Entscheidend sei das Lizenzmodell, siehe oben.
Wenn sich physische Infrastruktur nicht schützen lässt, müssten wir dann nicht viel mehr von der Ukraine lernen, wie man schnell wieder aufbaut? 100:39 — Strotmann: Das THW hält engen Kontakt zum ukrainischen Zivilschutz, der völlig anders arbeite als der Zivilschutz des Kalten Krieges. Es sei bewundernswert, was dort „im sechsten Kriegsjahr“ noch funktioniere (seit der Vollinvasion 2022 ist es das fünfte), sogar ein Mobilfunknetz 102:09. Zettl-Schabath: Die Ukraine lebt seit 2014 im Krieg, wir können uns unsere Trägheit, auch bei der Rüstungsbeschaffung, noch leisten. Dann ihr Schlusswort über Bomben und Drohnen.
Nachbesprechung
Drei Fragen des Abends, die über das Podium hinausreichen: was man darüber weiß und wo die Gedankenwelten dazu weiterdenken.
Wirken Phishing-Schulungen?
Fischer sagte, die Klickraten auf Test-Phishing blieben „konstant hoch, egal was man tut“. Für die Übungen, die in Firmen üblich sind, gibt ihm die Forschung weitgehend recht. In einem Feldexperiment mit über 14.000 Beschäftigten über 15 Monate machte das eingebettete Training, also die Lernseite, die erscheint, wenn man auf eine Test-Mail klickt, die Leute nicht widerstandsfähiger, eher anfälliger (Lain, Kostiainen & Čapkun 2022, Feldexperiment). Ein Teil derer, die sich an die Lernseite erinnerten, fühlte sich danach schlicht sicherer. Bei fast 20.000 Beschäftigten eines Gesundheitskonzerns hing die Klickrate nicht davon ab, ob jemand kürzlich die Jahresschulung gemacht hatte, die Lernseiten las kaum jemand (Ho u. a. 2025, randomisiertes Feldexperiment). Eine Replikation in einem Fintech-Unternehmen fand ebenfalls keine Wirkung; wie oft geklickt wurde, hing vor allem davon ab, wie gut der Köder gemacht war (Rozema & Davis 2026, Replikation im Feld).
„Egal was man tut“ trägt trotzdem nicht ganz. Warnhinweise über verdächtigen Mails wirken, und noch besser wirkt ein Melde-Knopf, über den eine Belegschaft neue Kampagnen gemeinsam binnen Minuten erkennt, ohne dass die Aufmerksamkeit ermüdet (Lain u. a. 2022, wie oben). In einer deutschen Verwaltung hielt eine Schulung vier Monate, nach sechs war der Effekt verschwunden, Auffrischungen verlängerten ihn (Reinheimer u. a. 2020, Feldstudie). Was dabei wirkt, ist offenbar die Erinnerung, kaum der Lernstoff; Phishing sei eher ein Problem der Aufmerksamkeit als des Wissens (Lain u. a. 2024, Feldstudie). Eine Meta-Analyse findet eine große Spannbreite und Wirkung vor allem bei intensiven, eng zugeschnittenen Maßnahmen (Bullée & Junger 2020, Meta-Analyse). Die vielen Studien mit positiven Ergebnissen sind meist methodisch schwächer, kleine Stichproben, oft gar keine Beschäftigten (Prümmer, van Steen & van den Berg 2024, systematisches Review).
Das stützt Fischers Folgerung und Strotmanns verbotenes HTML stärker als die Schulungsindustrie: Systeme so bauen, dass der Klick nicht reicht. Auch Zettl-Schabaths ClickFix ist belegt. Microsoft beobachtet die Technik seit Anfang 2024 auf Tausenden Geräten täglich und empfiehlt neben Schulung technische Sperren, etwa den Ausführen-Dialog abzuschalten (Microsoft Threat Intelligence, 21.08.2025). Im Bestand kennt man dasselbe Muster aus ganz anderen Feldern. Jutta Roosen sagt über Ernährung, Aufklärung verlange Zeit, Kraft und Willensstärke, darum müsse man die Verlockung verringern statt nur zu informieren. Gert Scobel erzählt von einer Bank, die schweigt, während ihre Kunden durch Phishing bestohlen werden, und das Risiko beim Einzelnen lässt.
siehe Verwandt, aber eine eigene Frage: Wer trägt die Verantwortung, der Einzelne oder das System?
Wo wird Sabotage zum Angriff?
Zettl-Schabath erzählte die Geschichte der UN-Verhandlungen genau. Der Expertenbericht von 2013 hält fest, dass das Völkerrecht und die UN-Charta im Cyberraum gelten, und er verbietet ausdrücklich, Stellvertreter für völkerrechtswidrige Akte einzusetzen (UN-Dok. A/68/98). Das ist ihr Dissertationsthema, und es ist der Kühltruhen-Fall. 2015 kamen freiwillige Normen dazu, darunter die, kritische Infrastruktur nicht absichtlich zu beschädigen (UN-Dok. A/70/174). Seit 2025 gibt es einen ständigen „Global Mechanism“ der Vereinten Nationen, dessen erste inhaltliche Sitzung im Juli 2026 stattfand (UNODA).
Offen ist, wie sie sagte, wo die Schwellen liegen, und die Staaten sind darüber uneins. Großbritannien hält die Souveränität für ein Prinzip ohne eigene Verbotsregel; unterhalb der verbotenen Einmischung sei nichts verboten (Attorney General Wright, 23.05.2018). Frankreich sieht es umgekehrt: Jeder einem Staat zurechenbare Cyberangriff mit Wirkung auf französischem Boden verletze die Souveränität, ob verbotene Gewalt vorliegt, bemesse sich an den Wirkungen, und ein bewaffneter Angriff liege erst bei erheblichen Toten oder Schäden vor (Frankreichs Position 2019, Cyber Law Toolkit). Die NATO entscheidet über den Bündnisfall „von Fall zu Fall“ und lässt zu, dass sich viele kleinere Operationen zu einem bewaffneten Angriff summieren (NATO-Gipfelerklärung 2021, Ziff. 32). Das Tallinn-Handbuch, auf das man sich oft beruft, ist ein Expertenwerk ohne Bindungskraft, und wie weit Staaten ihm folgen, ist unklar (Efrony & Shany 2018, Fallstudien zur Staatenpraxis).
Legt man die Kühltruhen an Frankreichs eigene Lehre, ergibt sich ein klares Bild in drei Stufen: sicher eine Verletzung der Souveränität, wegen der Brände in mindestens fünfzehn Märkten vielleicht verbotene Gewalt, sicher kein bewaffneter Angriff. Paris hat ihn trotzdem mit Strafrecht und Sanktionen beantwortet, ohne völkerrechtliche Einordnung; für Sanktionen gibt es seit 2019 einen eigenen EU-Rahmen (Rat der EU, 17.05.2019). So bleibt der Fall in der Grauzone, die Elmar Theveßen bei der Leipziger Drohne beschrieb: Wer es Krieg nennt, ist schnell beim Bündnisfall. Marina Kormbaki hält schon das Wort „hybrid“ für eines, das den Vorgang unscharf hält und damit die Antwort. Zur Schlussthese des Abends passt die Forschung in beide Richtungen. Cyberoperationen blieben im Krieg hinter den Erwartungen, weil sich Tempo, Wucht und Kontrolle gegenseitig ausschließen (Maschmeyer 2021, Fallstudie Russland/Ukraine). Nutzen haben sie aber dort, wo viele einfache Angriffe kritische Infrastruktur dauerhaft zermürben, kumulativ statt kriegsentscheidend (Pedersen & Jacobsen 2024, Fallanalyse). Das ist die Kategorie, in die die Kühltruhen gehören.
siehe Weiter im Panorama: Was kann das Völkerrecht? Wer setzt es durch?, mit Theveßen, Kormbaki und Anja Dahlmann zu Regeln, die es noch nicht gibt.
Klarnamen und Speicherfristen
Aus dem Saal kam die Frage, warum im Netz nicht jeder mit echtem Namen auftreten muss, und Fischer hielt dagegen: Das verlange eine Identifizierungsinfrastruktur, die in falschen Händen „der feuchte Albtraum der Stasi“ wäre. Das beste natürliche Experiment gibt ihm recht. Südkorea verlangte von 2007 an auf großen Seiten die Anmeldung mit echtem Namen, 2012 kippte das Verfassungsgericht das Gesetz einstimmig, weil die rechtswidrigen Beiträge nicht messbar zurückgegangen waren; kurz zuvor hatte der schwerste Hack des Landes die Daten von mehr als zwei Dritteln der Bevölkerung offengelegt (Korea Times, 23.08.2012). Bei politischen Kommentaren nahmen die Beleidigungen durch die Pflicht nicht ab, eher zu, während freiwillige Sichtbarkeit sie senkte (Cho & Kwon 2015, Beobachtungsstudie).
Die Gegenseite gibt es auch, Zeitungen mit anonymen Kommentarspalten zeigten mehr Unhöflichkeit (Santana 2014, Inhaltsanalyse). Auf einer deutschen Petitionsplattform aber waren in Empörungswellen gerade die Nutzer mit Klarnamen aggressiver als die anonymen (Rost, Stahel & Frey 2016, Beobachtungsstudie). Am besten schnitten dauerhafte Pseudonyme ab, ein Name, der kein Ausweis ist, aber eine Geschichte hat (Moore u. a. 2020, natürliches Experiment). Im Bestand ist Renée DiResta der gleichen Ansicht: Propaganda kommt oft mit vollem Namen und Kindergesicht im Profilbild, eine Ausweispflicht schreckt eher Dissidenten ab. Die einzige Stimme für die Pflicht ist Daniel Günther, für den sie keine Einschränkung der Meinungsfreiheit ist.
Beim zweiten Punkt hat Fischer sachlich recht. Angreifer bleiben im weltweiten Mittel 14 Tage unentdeckt in einem Netz (Mandiant M-Trends 2026), sieben Tage Speicherfrist verfehlen also schon den mittleren Fall. Eine feste gesetzliche Frist für solche Sicherheitsprotokolle gibt es allerdings nicht. Das Gesetz erlaubt die Verarbeitung zur Störungserkennung, „soweit erforderlich“, und verlangt, unverzüglich zu löschen, wenn sie nicht mehr nötig ist (§ 12 TDDDG); die sieben Tage stammen aus der Rechtsprechung zu Zugangsanbietern, ob sie auch die Frist am Uni-Sensor erklären, ist nicht belegt. Mit der laufenden Debatte über die Speicherung von IP-Adressen für die Polizei hat das wenig zu tun: Fischer will längere Protokolle für die Verteidiger, nicht für die Strafverfolgung. Wie eng beides trotzdem verbunden ist, zeigt Constanze Kurz, die in jedem neuen Anlauf zur Vorratsdatenspeicherung denselben „Zombie“ wiedererkennt.
siehe Weiter im Panorama: Wie viel Überwachung verträgt die Freiheit? Wirkt es?, mit Kurz, DiResta und den Stimmen zur Vorratsdatenspeicherung.
Faktencheck
Am 9. November 2026 schrieb Außenminister Jean-Noël Barrot den Angriff auf die Kühlanlagen von rund 700 französischen Standorten in den Nächten vom 11. auf den 13. Oktober der Einheit Shahid Kaveh zu, die dem Elektronik- und Cyberkommando der Revolutionsgarden angegliedert ist. Er nannte ihn den „ersten groß angelegten Cyberangriff zu Sabotagezwecken auf dem nationalen Hoheitsgebiet“, ließ den iranischen Botschafter einbestellen und kündigte Sanktionen auf europäischer Ebene an. Die Pariser Staatsanwältin Laure Beccuau beantragte am selben Tag internationale Haftbefehle gegen den Chef von Shahid Kaveh und zwei Stellvertreter und nannte öffentlich Indizien: eine für die Einheit typische Vorgehensweise, Farsi und IP-Adressen, die auf Geräte im Iran führen. Eingestiegen sind die Angreifer über alte, nicht aktualisierte Steuerungssoftware der Firmen Danfoss und Dixell. In mindestens 15 Fällen brach Feuer aus. Quelle: ntv, 09.11.2026, France 24, 09.11.2026, Le Monde, 09.11.2026
Die ntv-Meldung, aus der die Note zuerst schöpfte, stellt die deutschen Fälle neben die französischen, als gehörten sie zu derselben Serie. Sie kamen aber mit einer zweiten Welle in der Nacht zum 2. November, die zugleich Belgien, Schweden, Luxemburg und weitere Länder traf (in Deutschland unter anderem ein Edeka in Reisbach, Märkte in NRW). Wer dahintersteht, ist laut Le Monde offen. Eine prorussische DDoS-Gruppe hat die Welle für sich beansprucht, ohne einen Beleg vorzulegen; der Kreml bestreitet jede Beteiligung. Die Zuschreibung an Iran gilt nur für den Oktober in Frankreich. Die Note trennt das inzwischen ausdrücklich. Quelle: heise, 03.11.2026: Erste deutsche Fälle in Bayern und NRW, Le Monde, 09.11.2026
Zettl-Schabath sagt vorsichtig, beim Bundestags-Hack 2015 habe es „glaube ich vier oder fünf Jahre“ bis zur offiziellen Zuschreibung gedauert. Das stimmt: Am 28.05.2020 bestellte das Auswärtige Amt den russischen Botschafter ein, gestützt auf einen Haftbefehl des BGH gegen den GRU-Offizier Dmitrij Badin. Auch Leipzig stimmt. Am 1. September 2026 schrieb die Bundesregierung den versuchten Anschlag mit einer Sprengstoffdrohne vom 4. August „eindeutig Russland“ zu. Die Maßnahmen waren etwas anders, als sie sie zusammenfasst: Der Vertrag über das Russische Haus wurde gekündigt, das Generalkonsulat in Bonn geschlossen, neue EU-Listungen wurden vorgeschlagen, dazu mehr Druck auf die Schattenflotte. Sie schränkt selbst ein: „ich weiß nicht genau, was geplant ist“. Die Regierung bestätigt ihre Stufen fast wörtlich, die Zuschreibung erfolge „auf politischer Ebene – nicht strafrechtlich“. Strotmanns Bemerkung über die „Antonovs der Ukrainer“ passt zum Tatort, die Drohne lag zwischen ukrainischen Frachtmaschinen. Quelle: Auswärtiges Amt, 28.05.2020, Bundesregierung: Reaktion auf den Angriff in Leipzig, taz, 01.09.2026
Der Bericht, auf den Zettl-Schabath sich bezieht („letzte Woche“), erschien am 26.10.2026 bei NDR/WDR. BfV, BND und MAD sollen eine gemeinsame „ND-Cloud“ auf Basis der Google Distributed Cloud bekommen, allerdings in einer Version ohne Verbindung zum Internet und zu Google; diese Einschränkung erwähnt sie nicht. In Baden-Württemberg ist Palantir gekauft, aber noch nicht eingeführt; die Grünen haben Sonderauflagen durchgesetzt. Zum Interesse der Sprecherin: Ihr Arbeitgeber, die DCSO, wirbt mit „mehr digitaler Souveränität“. Ihr Ruf nach europäischen Lösungen ist darum nicht falsch, aber nicht interesselos. Quelle: tagesschau, 26.10.2026, taz, 24.09.2026, DCSO, Startseite
Die LÜKEX 07 hatte das Thema „Weltweite Influenza-Pandemie“, die LÜKEX 26 („Dürre und Hitzewelle“) lief vom 4. bis 6. November 2026. Eine Einschränkung zu Strotmanns „ziemlich genau dieses Szenario“: Das BBK selbst schreibt, das Szenario von 2007 sei „nicht komplett übertragbar auf die Corona-Pandemie“. Geübt wurde eine Grippe, und man nahm an, es gebe einen Impfstoff. Quelle: BBK: LÜKEX 07, BBK: LÜKEX 26
Die Meyer Werft stimmt im Kern. Am 4. November 2006 schaltete E.ON Netz für die Überführung der „Norwegian Pearl“ über die Ems die 380-kV-Leitung Conneforde–Diele ab, ohne das Netz vorher rechnerisch zu prüfen. Das europäische Netz zerfiel in drei Teile, mehr als 15 Millionen Haushalte waren ohne Strom; Strotmanns „in Spanien“ verkürzt. Das „Grünbuch“ gab 2008 das Zukunftsforum Öffentliche Sicherheit heraus, kein Organ des Bundestages. Angestoßen haben es vier Innenpolitiker aus vier von fünf damaligen Fraktionen (ohne die Linke). Ein echtes Bundestagsdokument zum Blackout ist der TAB-Bericht von 2011 (Drucksache 17/5672); Strotmann verschmilzt vermutlich beide. Ein Motiv ist nicht zu erkennen. Quelle: UCTE, Final Report zum 4. November 2006, demokratie-spiegel: Deutsches Grünbuch der Krisenszenarien, Bundestag, Drucksache 17/5672
Bestätigt sind der Angriff Ende Dezember 2022 (entdeckt am 29.12., die Angreifer nutzten die Weihnachtstage), die Ransomware, der Datenabfluss und gelöschte Backups. Zwei Dinge spitzt Fischer zu. Der Einstieg über Phishing ist in der Aufarbeitung der Hochschule nur eine „Mutmaßung“, belegt ist ein Zugang „über dezentrale IT-Systeme“. „Mindestens ein Jahr lang nicht arbeitsfähig“ stimmt für einzelne Systeme (Moodle lief erst zum Wintersemester 2024/25 wieder), nicht für die Hochschule; Lehre und Prüfungen liefen mit Notlösungen weiter. Der Zweck ist erkennbar und legitim: Je größer der Absturz der Hochschule, desto heller strahlt das Backup der Arztpraxis. Quelle: Bürgerschaft Hamburg, Drucksache 22/10989 (21.02.2023), Report zur Cyberattacke an der HAW Hamburg, API-Magazin 2025 (studentisches Magazin)
Fischer schränkt selbst ein: „ich glaube, das Vierfache“, an seiner Universität. Zahlen der Universität Hamburg oder von ZenDiS dazu ließen sich nicht finden. Der Vergleich sagt zudem nichts über die Gesamtkosten: Bayern zahlt in acht Jahren rund 360 Millionen Euro an Microsoft, Kritiker sprechen von Preistreiberei durch Lizenzbündel (Meinungsbeitrag). Quelle: Keine unabhängige Quelle gefunden, Kontext: heise, 14.08.2026, Kommentar
Die Vorgeschichte stimmt: Eine ähnliche Schwachstelle war schon 2024 aufgefallen, ausgenutzt hatte sie niemand. Den Exploit fand aber nicht Claude. Forscher der Firma Calif entdeckten ihn ab August 2026 in einer Prüfung, die OpenAI im Programm „Patch the Planet“ unterstützte, mit OpenAIs Modell GPT-5.6 Sol; unabhängig davon fand ihn Wiz mit Gemini 4 Argon und GPT-5.6 Sol. Ein Motiv hat Fischer nicht, vermutlich verwechselt er den Fall mit dem Lärm um Anthropics „Mythos“ im Frühjahr. Auch die „Panik“ war kleiner, als die Runde nahelegt: Die Veröffentlichung war abgestimmt; hektisch wurde es, weil ein Leak sie um einen Tag vorzog. Plattners Satz („keine neue Qualität, schneller werden“) ist eine sinngemäße Wiedergabe, nicht im Wortlaut geprüft. Quelle: Calif: php2shell, Wiz Research: php2shell, GovInfoSecurity: Critical PHP Patches, heise, 21.10.2026
Die Recherche erschien im Oktober 2026 in der Zeit. Ende August 2026 hatte ein Hacker Zugriff auf die Cloud des chinesischen Herstellers Sungrow und damit auf Hunderttausende Wechselrichter in Deutschland und Europa; die Sicherheitsfirma Jakkaru deckte die Lücke auf, Sungrow schloss sie. Wolfangel schreibt selbst, mit wenigen Klicks wäre es möglich gewesen, „diese alle abzuschalten“. Zu bedenken: Die Moderatorin bringt ihre eigene Recherche ein, und ob daraus ein „flächendeckender Blackout“ geworden wäre, ist ihre Einschätzung, keine geprüfte Netzberechnung. Quelle: Eva Wolfangel, LinkedIn-Beitrag zur Recherche, Zeit, 10/2026 (Paywall)
Zettl-Schabath sagt „2011 oder 2013“; richtig ist 2013. Im Konsensbericht der UN-Regierungsexpertengruppe (15 Staaten, A/68/98 vom 24.06.2013) steht, das Völkerrecht, insbesondere die UN-Charta, „is applicable“. Das KRITIS-Dachgesetz ist seit März 2026 in Kraft; die Verordnung, die festlegt, wer darunter fällt, lag im Mai 2026 als Referentenentwurf vor, ein Erlass bis Anfang November wurde nicht gefunden. Das NIS-2-Umsetzungsgesetz gilt. Quelle: UN-Dokument A/68/98 (2013), BSI: KRITIS aktuell, AG KRITIS: Referentenentwurf KritisV, 28.05.2026
Den Brand gab es: Am 10. März 2021 brannte in Straßburg das Rechenzentrum SBG2 von OVHcloud. Fischer sagt „meines Wissens“, ein ganzes Rechenzentrum sei noch nie per Cyberangriff vom Netz gegangen. Ein Gegenbeispiel gibt es: Die dänischen Hoster CloudNordic und AzeroCloud mussten im August 2023 nach einem Ransomware-Angriff alle Systeme abschalten und verloren den größten Teil der Kundendaten. Kein großes, doppelt angebundenes Rechenzentrum, wie es die Frage meinte, aber ein Dienstleister, der vollständig ausfiel. Quelle: OVHcloud: Standort Straßburg, BleepingComputer, 08/2023
Beim Angriff auf das KA-SAT-Netz am 24.02.2022 fielen laut Viasat „Zehntausende“ Modems in ganz Europa aus, eingestiegen war der Angreifer über ein falsch konfiguriertes VPN-Gerät, Viasat verschickte fast 30.000 Ersatzmodems. Betroffen war auch die Fernsteuerung von 5.800 Enercon-Windkraftanlagen. Dass Einsatzleitwagen (ELW 2) ausfielen, ließ sich nicht unabhängig finden. NotPetya stammte laut Weißem Haus vom russischen Militär und lief im Juni 2017 um die Welt. Industroyer2 setzte die Gruppe Sandworm am 8. April 2022 gegen ukrainische Umspannwerke ein, ESET und die ukrainische CERT-UA wehrten es ab. Quelle: Viasat: KA-SAT Network cyber attack overview, Renewables Now: 5,800 Enercon turbines, Weißes Haus, Statement Feb. 2018 (Archiv), ESET: Industroyer2
Erstens: Im Koalitionsvertrag 2021 steht nur, das THW solle „seine Kompetenzen in der Cyberhilfe erweitern“. Ein ehrenamtliches Cyber-Hilfswerk nach dem Konzept der AG KRITIS (vorgestellt am 07.02.2020) wird nicht erwähnt; Atug wirbt hier für das Konzept seiner eigenen Organisation und macht es größer, als der Vertrag hergibt. Zweitens: Das Wort „lang anhaltend“ schützt seine These, verdeckt aber Vorläufer. Am 23.12.2015 legten Angreifer in der Ukraine den Strom für rund 225.000 Kunden lahm, im Dezember 2016 traf es Kiew (Industroyer), und im Herbst 2022, nach dem Vortrag, verursachte Sandworm erneut einen Stromausfall. Diese Ausfälle dauerten Stunden, aber es gibt sie. Die Stuxnet-Details (USA und Israel, Insider mit USB-Stick, Nachbau der Anlage) beruhen auf journalistischen Recherchen; amtlich bestätigt wurden sie nie. Quelle: Koalitionsvertrag 2021–2025 (PDF), AG KRITIS: CHW-Konzept, CISA, IR-ALERT-H-16-056-01 (2016), Mandiant: Sandworm Disrupts Power in Ukraine (2023), Security Affairs zur Yahoo-Recherche (2019)
Weiterführende Quellen
Aus den Video-Beschreibungen:
- Hamburger Horizonte — Veranstaltungsreihe von Körber-Stiftung, Hamburg Institute for Advanced Study und Universität Hamburg; 2026 zum Thema Sicherheit
- Atug: Keynote „Krieg in Ukraine — Bomben statt Cyber“ bei media.ccc.de — Aufzeichnung und Ankündigungstext
- Atug: Vortragsseite im Fahrplan der DiVOC Bridging Bubbles 3
Aus dem Faktencheck (Sherlock):
- Le Monde, 09.11.2026: Ermittlungsverfahren gegen Shahid Kaveh — Danfoss/Dixell als Einfallstor, Brände, die zweite Welle mit offenem Urheber
- Bundesregierung: Reaktion auf den Angriff in Leipzig — amtlich erklärt, was eine politische Attribution ist
- Calif: php2shell — die Entdeckung der PHP-Lücke aus erster Hand: kein Modell finde „alle Fehler“ auf einfache Anweisung
- Bundestag, Drucksache 17/5672: TAB-Bericht zum großflächigen Stromausfall (2011) — das Bundestagsdokument zu Blackout, Wasser und Abwasser
- UCTE: Final Report zum 4. November 2006 — der Meyer-Werft-Blackout im Detail
- CISA: Cyber-Attack Against Ukrainian Critical Infrastructure (2016) und Mandiant: Sandworm 2022 — Stromausfälle durch Hacker in der Ukraine
- AG KRITIS: Konzept Cyber-Hilfswerk — Fassungen 1.0 (2020) bis 1.2 (2025)
Verbindungen
siehe Hanna Notte und Sergey Lagodinsky — Globales Kräftemessen
Fünf Wochen früher, ebenfalls bei der Körber-Stiftung, steht Zettl-Schabaths „so what?“ schon als Dilemma. Notte trennt Abschreckung durch Vorsorge von Abschreckung durch Bestrafung; auf einen Cyberangriff auf ein polnisches Krankenhaus antworte Europa nicht mit Gleichem, und die Schließung des Russischen Hauses nennt sie Symbolpolitik. Lagodinskys 72-Stunden-Vorräte und sein Radio sind Strotmanns UKW-Radio, nur anders begründet: gegen die Angst statt gegen den Ausfall. Paris hat mit Haftbefehlen und Sanktionen einen dritten Weg gewählt, den keiner der beiden Abende durchspielt.
siehe Presseclub — Drohnen, Sprengstoff, Sabotage
Leipzig ist der Fall einer politischen Zuschreibung ohne veröffentlichte Belege; die Journalisten bauen die Indizienkette selbst nach. Ihre Frage nach der Kette, die überzeugt, und der, die vor Gericht hält, ist genau die Lücke zwischen Zettl-Schabaths zweiter und dritter Stufe. Paris ging am 9. November den anderen Weg und nannte Indizien öffentlich: zwei Arten, wie eine Demokratie eine Attribution öffentlich macht.
siehe re:publica 26 — Wie gelingt die Energiewende
Die stärkste Gegenstimme zu Fischers Microgrids. Amprion-Chef Christoph Müller hält die industrielle Basis dezentral für nicht darstellbar und liest die Ukraine als Lehre im Verbundnetz, Fischer als Lehre in Inseln; die Gaskraftwerke hält Müller für Bedingung, Fischer für die falsche Richtung. Dazu Janina Mützes Umfrage: Drei Viertel sorgen sich vor Angriffen auf kritische Infrastruktur, während der Strom im Schnitt 15 Minuten im Jahr ausfällt.
siehe Wie umgehen mit Russland? — Wie schützt man sich vor dem hybriden Krieg?
Das Panorama vermerkt, dass zur Wirkung von Sabotageabwehr belastbare Forschung fehlt, und stützt sich auf Desinformation und Sozialkapital. Der Hamburger Abend liefert die technische Ebene: Backup, Verteidigung in der Tiefe, das Überdruckventil. Und die Kühltruhen zeigen, dass die Grauzone kein russisches Monopol ist.
siehe Dahlmann und Kuhle — Senkt KI die Hemmschwelle zum Krieg?
Zwei UN-Prozesse mit derselben Bilanz: Das Völkerrecht gilt, rote Linien gibt es keine. Dahlmanns Erklärung, Verbote gelängen nur, wo der militärische Nutzen gering ist, sagt auch, warum Atugs digitale Rüstungskontrolle für gehortete Lücken so fern ist. Gegen Fischers „der Zug ist abgefahren“ steht Kuhles kleiner Hebel, der Staat als Kunde: „Wenn man von vornherein sagt, wir wollen alle nur Palantir, dann gibt's natürlich auch nur Palantir.“
siehe Constanze Kurz — Palantir als Türöffner
Die Gegenstimme zu Zettl-Schabaths Palantir-Frage: Kurz hält die Debatte über den Anbieter für eine, die die über die Methode verdeckt. Souveränität klärt, wer den Schlüssel hält, nicht, ob es den Raum geben soll. Die Fälle dort widersprechen zugleich Fischers Fatalismus, zumindest für die Verwaltung: Schleswig-Holstein hat den größten Teil seiner Verwaltungsarbeitsplätze auf freie Software umgestellt.
siehe Spur: Fähigkeit vor Wirkung
Zettl-Schabaths zwei Kurven, gefundene gegen ausgenutzte Lücken, sind die These dieser Spur im Kleinen. Strotmanns „Turbo“ ist das Gegensignal: Hier könnte die Wirkung schneller aufholen als anderswo, weil ein Angreifer nur einen Exploit braucht und keinen Umbau von Institutionen.
siehe Spur: Gefahr als Marketing
Zettl-Schabaths Rat, im Bericht nachzusehen, wofür Angreifer KI wirklich genutzt haben, ist das Werkzeug, mit dem die Spur echte Gefahr von Inszenierung trennen will. Fischers falsche Zuschreibung des PHP-Exploits an Claude zeigt, wie sich der Gefahrenlärm an den lautesten Markennamen heftet.
siehe Mark Benecke und Ines Azrael — KI-Agenten 1, Ausbruch ins Wiki
Eine Altlast ohne Lücke: Ein Wiki von 2001 nahm Schreibbefehle über dieselben Abrufe an wie das Lesen, und ein Agentenschwarm, der nur lesen durfte, schrieb darüber rund 18.000 Nachrichten.
siehe Christian Bauckhage — KI-Agenten 2, Die Hypothese von der Weltherrschaft
Ende Oktober vermutete ein Informatiker hinter den Kühltruhen-Angriffen „KIs“, aus dem Zeitpunkt geschlossen, bevor Paris am 9. November die Revolutionsgarden nannte. Im Fall Hugging Face stockte die Auswertung an dem, was Fischer beschreibt: an Schutzfiltern, die Abwehr und Angriff nicht unterscheiden.
siehe Christian Bauckhage — KI-Agenten 10, Schon wieder Dekaden vergangen
Der Informatiker hat „richtig große Angst vor Cyber Warfare“ und nennt die Kühltruhen „auf jeden Fall KI“, gesagt Ende Oktober, vor der Zuschreibung aus Paris. Zettl-Schabaths Rat, bei jeder KI-Schlagzeile in den Bericht zu sehen, ist genau die Prüfung, die sein Satz nicht besteht.
Weiterdenken
- Alle drei auf dem Podium loben am Ende die Ukraine, die seit 2014 im Krieg lebt und darum gelernt hat. Muss eine Gesellschaft erst angegriffen werden, um widerstandsfähig zu werden, oder gibt es eine Form von Vorsorge, die ohne Angst auskommt?
- Fischer sagt, der Mensch sei das schwächste Glied, aber die Systeme seien schuld. Strotmann sagt, der Mensch müsse Meister seiner Geräte bleiben. Wenn eine Küche einen ganzen Abend braucht, um offline zu bleiben: Ist digitale Mündigkeit dann noch eine Tugend, die man verlangen kann, oder ein Beruf?
- Atug und Zettl-Schabath halten den Cyberkrieg für überschätzt, die Kühltruhen zeigen eine Sabotage ohne Krieg. Was wäre das stärkste Argument dafür, dass gerade die kleinen, folgenlos wirkenden Angriffe gefährlicher sind als die großen, weil sie nie eine Antwort erzwingen?
- Die Antwort auf die meisten Angriffe ist an diesem Abend unspektakulär: Backup, Überdruckventil, UKW-Radio. Warum fällt es Politik und Öffentlichkeit so viel leichter, über Cyberwaffen und Hackbacks zu reden als über Vorräte und Abwasser?
- Wenn Bequemlichkeit die größte Lücke ist: Welche eigene Bequemlichkeit würde ich als Erstes aufgeben, und welche ganz sicher nicht?
Ein Fehler, ein holpriger Satz, etwas fehlt? Anfassen erlaubt: Jeden Abschnitt kannst du neu fassen.
Von hier einen Faden gehen7 Stationen, rückwärts durch den Bestand
Im Bestand
20 gedachte Verweise · 4 weitere nicht gezeigt